Bij wie gaat de telefoon als jouw collega inlogt?
Het is dinsdagmiddag en je wilt iets opzoeken in de facturenmailbox. De inlogcode gaat naar de telefoon van je officemanager, en die zit deze week in Spanje. Dus je stuurt haar een appje, wacht tot ze reageert en typt de zes cijfers over die ze terugstuurt. Het is omslachtig, maar het werkt. En dus laat je het zo.
Toch laat dit voorbeeld zien hoe afhankelijk je kunt zijn van één persoon om toegang te krijgen tot belangrijke bedrijfsinformatie. Bovendien brengt het delen van inlogcodes beveiligingsrisico’s met zich mee.
Microsoft stopt op 1 februari 2027 met het zelf versturen van sms- en belcodes en maakt passkeys de standaard. Wie dan alleen een sms- of belcode heeft ingesteld, moet eerst een passkey registreren en kan pas daarna verder. Voor bedrijven die nog werken met sms-codes of telefonische verificatie is dit een goed moment om te bekijken hoe medewerkers toegang krijgen tot hun accounts.
Hoe loggen jouw medewerkers eigenlijk in?
Binnen één organisatie kunnen verschillende inlogmethoden naast elkaar bestaan. Sommige medewerkers gebruiken de Microsoft Authenticator-app of een passkey, terwijl anderen nog een sms-code ontvangen of telefonisch een code krijgen.
Dat hoeft tijdens het werk geen problemen op te leveren. Totdat iemand zijn telefoon kwijtraakt, een collega afwezig is of een code bij de verkeerde persoon terechtkomt.
Vooral bij accounts die door meerdere medewerkers worden gebruikt, kan zo’n situatie vervelend worden. Het is daarom verstandig om te controleren welke inlogmethoden zijn ingesteld en of die nog passen bij de manier waarop je organisatie werkt.
Waarom een sms-code kwetsbaar is
Een sms-code kun je op een nagemaakte inlogpagina net zo gemakkelijk invullen als op de echte website. Daar maken cybercriminelen gebruik van.
Stel dat een medewerker van de financiële administratie een e-mail ontvangt over een openstaande factuur. Ze klikt op de link en komt terecht op een inlogpagina die sterk lijkt op die van Microsoft. Ze vult haar gebruikersnaam, wachtwoord en ontvangen sms-code in.
Met deze gegevens kan een aanvaller mogelijk toegang krijgen tot haar account. Vervolgens kan diegene meelezen in de mailbox en op een geschikt moment een betaalverzoek versturen met een gewijzigd rekeningnummer. Voor een bedrijf van veertig medewerkers kan één verkeerde betaling grote financiële gevolgen hebben.
Een passkey beschermt tegen deze vorm van phishing. De inlogmethode is gekoppeld aan de echte website, waardoor je deze niet kunt gebruiken op een nagemaakte inlogpagina.
Medewerkers bevestigen hun aanmelding bijvoorbeeld met een vingerafdruk, gezichtsherkenning of pincode op hun eigen telefoon of laptop. Er is geen tijdelijke code die ze hoeven over te typen of door te sturen.
Drie situaties die je binnen het MKB vaak tegenkomt
1. Oude telefoonnummers
Een account is ooit gekoppeld aan het nummer van een medewerker die inmiddels uit dienst is. Of aan het mobiele nummer van de directeur, omdat dat destijds het makkelijkst was. Zolang niemand tegen problemen aanloopt, blijft zo’n instelling vaak bestaan.
2. Gedeelde accounts
Denk aan info@ of facturen@, waarbij meerdere collega’s hetzelfde wachtwoord gebruiken en de inlogcode op één telefoon binnenkomt. Met een gedeelde mailbox kan iedereen vanuit zijn eigen account toegang krijgen. Zo houd je beter overzicht over wie toegang heeft en zijn collega’s minder afhankelijk van elkaar.
3. Medewerkers zonder zakelijke telefoon
Monteurs, chauffeurs en magazijnmedewerkers beschikken lang niet altijd over een zakelijke smartphone. Soms gebruiken ze daarom hun privételefoon om in te loggen. Dat vraagt om duidelijke afspraken. Een fysieke beveiligingssleutel kan een goed alternatief zijn voor medewerkers die hun privételefoon liever niet gebruiken.
Zo pak je het aan
Een overstap naar veiligere inlogmethoden begint met inzicht in de huidige situatie. Met vier stappen kun je veelvoorkomende problemen voorkomen.
Bekijk welke inlogmethoden medewerkers gebruiken. Via Microsoft Entra kun je controleren welke verificatiemethoden zijn geregistreerd. Zo zie je waar nog sms- of belcodes worden gebruikt en welke medewerkers mogelijk ondersteuning nodig hebben.
Controleer accounts en telefoonnummers. Zijn alle geregistreerde nummers nog actueel? Hebben voormalige medewerkers nog toegang? Kijk ook of gedeelde accounts kunnen worden vervangen door persoonlijke accounts met toegang tot een gedeelde mailbox.
Begin bij de directie en financiële administratie. Deze medewerkers hebben vaak toegang tot gevoelige informatie. Door hier te beginnen, kun je de nieuwe werkwijze eerst met een kleinere groep testen en eventuele vragen beantwoorden.
Maak afspraken over verloren apparaten. Wat gebeurt er wanneer iemand zijn telefoon kwijtraakt of een beveiligingssleutel niet meer werkt? Zorg dat medewerkers weten bij wie ze terechtkunnen en hoe ze opnieuw toegang krijgen tot hun account.
Met deze voorbereiding voorkom je dat medewerkers onverwacht vastlopen en kun je nieuwe inlogmethoden stap voor stap invoeren.
En de wachtwoorden die overblijven?
Ook met passkeys blijven er toepassingen waarvoor je een wachtwoord nodig hebt. Denk aan leveranciersportalen, boekhoudsoftware of andere zakelijke applicaties.
Binnen bedrijven worden die wachtwoorden soms nog opgeslagen in Excel-bestanden of gedeeld via e-mail en WhatsApp. Dat maakt het lastig om overzicht te houden, zeker wanneer meerdere collega’s dezelfde gegevens gebruiken.
Een wachtwoordmanager zoals Keeper helpt om dit beter te organiseren. Je bewaart wachtwoorden op een beveiligde plek, kunt ze gecontroleerd delen met collega’s en beheert wie toegang heeft. Vertrekt er iemand uit de organisatie, dan kun je de gedeelde toegang aanpassen.
Keeper is als uitbreiding beschikbaar op de Veldwerk-werkplek.
Veldwerk. Trusted ICT Partner

Ander nieuws

VO de Vechstreek, Rientjes Mavo in Maarssen en het Broklede in Breukelen, hebben een verouderde infrastructuur en deze moet vervangen worden.

Zijderlaan heeft haar logistieke dienstverlening de afgelopen jaren steeds verder weten te professionaliseren.

Van 22 januari tot en met 26 januari vond de Nationale Onderwijs Tentoonstelling (NOT) plaats.

Onlangs heeft Veldwerk de aanbesteding gewonnen bij Dominicus College Nijmegen.

Met gepaste trots kondigen wij aan dat er voor de toekomst van Veldwerk en al onze stakeholders opnieuw een grote stap voorwaarts is gezet.
Zodra een beveiligingsupdate uitkomt, begint de tijd te dringen, en door AI gaat dat steeds sneller. In deze blog lees je wat het recente voorbeeld van Fortinet laat zien, hoe Veldwerk bepaalt welke updates voorrang krijgen en waarom onderhoudsvensters steeds belangrijker worden.
Een trage laptop, wegvallende wifi, een printer die niet meewerkt. Kleine ICT-problemen lijken onschuldig, maar kosten je medewerkers samen al snel dagen per maand. In deze blog lees je hoe je ze herkent, waarom ze blijven terugkomen en waar je begint.
Per 1 februari 2027 worden bepaalde Azure-diensten duurder, met 9% in Amsterdam en 17% in Dublin. In deze blog lees je wat dat voor je IT-budget betekent, hoe je ongebruikte capaciteit opspoort en waar je op let bij Reservations en Savings Plans.
Voor de scholen van SPO Utrecht werkt Veldwerk aan een gestandaardiseerd wifinetwerk. Bij SO Fier, een school voor speciaal onderwijs, staat een betrouwbare digitale basis centraal. Zo ondersteunen we rust en voorspelbaarheid in de klas, terwijl een gezamenlijke netwerkstandaard zorgt voor overzichtelijk beheer en consistente ondersteuning.
Sinds 1 juli werkt Magister anders met personeelsaccounts. Nieuwe medewerkers krijgen standaard het accounttype OP, waarna rollen en groepen bepalen welke rechten en werkzaamheden bij hen horen. Voor scholen die EduConnector gebruiken en onderscheid maken tussen OP en OOP kan dit gevolgen hebben voor automatische groepen, attributen, rechten en licenties. Lees wat er verandert, wat je moet controleren en hoe onze vergelijkingsquery helpt om verschillen snel inzichtelijk te maken.
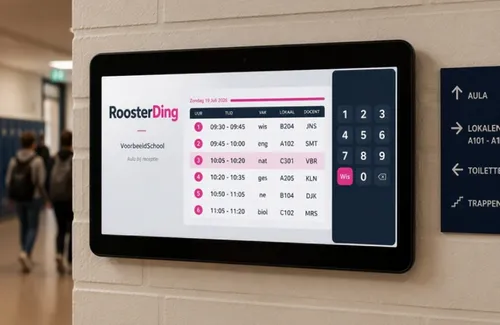
Steeds meer scholen beperken het gebruik van mobiele telefoons, terwijl leerlingen hun rooster vaak digitaal bekijken. Roosterding biedt een eenvoudige oplossing: leerlingen voeren op een vast scherm hun leerlingnummer in en zien direct hun actuele dagrooster. Ontdek hoe een praktisch idee van het Kennemer Lyceum uitgroeide tot een schaalbare clouddienst voor scholen.
Tijdens Samen digitaal sterk komen onderwijs en digitalisering samen. Ontdek op 30 september hoe AI, digitale veiligheid, werkdruk en nieuwe ontwikkelingen invloed hebben op jouw school. Met gastsprekers Olivier Rikken en Mark Tigchelaar, praktische break-outs en verschillende partners uit het onderwijs.
Vanaf 7 september 2026 kunnen kleine bedrijven opnieuw gebruikmaken van de subsidieregeling Mijn cyberweerbare zaak. De regeling vergoedt 50% van de kosten voor verschillende cybersecuritymaatregelen, tot maximaal € 1.250. In deze blog lees je voor wie de regeling bedoeld is, welke maatregelen in aanmerking komen en welke stappen je moet zetten om de subsidie aan te vragen.
Een goede AI-prompt levert betere resultaten op. Lees hoe je AI duidelijke opdrachten geeft, welke bouwstenen belangrijk zijn en hoe je veilig en effectief werkt met AI binnen jouw organisatie.

Microsoft verandert de manier waarop medewerkers hun wachtwoord herstellen binnen Microsoft Entra. Ontdek wat deze update betekent voor scholen, hoe je docenten goed voorbereidt en waarom tijdig handelen inlogproblemen voorkomt.
Microsoft scherpt de eisen voor het zelfstandig herstellen van wachtwoorden aan. Ontdek wat deze wijziging binnen Microsoft Entra betekent, welke impact dit heeft op medewerkers en hoe je jouw organisatie tijdig voorbereidt.
Veel organisaties investeren in AI, maar zien de verwachte resultaten uitblijven. Ontdek waarom een succesvolle AI-implementatie begint bij processen, informatie en medewerkers, en pas daarna bij de technologie.

Ransomware vormt een steeds grotere uitdaging voor scholen. Lees wat ransomware is, welke impact een aanval kan hebben en hoe je met de juiste maatregelen werkt aan een digitaal weerbare school.
Ontdek hoe je met Afdruk samenvoegen in de nieuwe Outlook eenvoudig persoonlijke e-mails naar ouders verstuurt. Je bespaart tijd, voorkomt fouten met BCC en communiceert veilig en AVG-proof.

Hoe moderniseer je een IT-omgeving zonder dat de dagelijkse operatie stilvalt? In deze klantcase lees je hoe Van Duuren Transport samen met Veldwerk MKB de IT-infrastructuur vernieuwde, de continuïteit waarborgde en een toekomstbestendig fundament legde voor verdere digitalisering.

Ontdek hoe Cuppen Logistiek haar IT-infrastructuur toekomstbestendig maakte. In deze klantcase lees je hoe een nieuw netwerk zorgde voor meer stabiliteit, continuïteit en betrouwbaarheid in een logistieke omgeving waar elke seconde telt.

Lees hoe het Calvijn College zijn IT-infrastructuur vernieuwde met het onderwijs als uitgangspunt. Door de IT-basis gefaseerd te moderniseren ontstond een stabiele, veilige en toekomstbestendige omgeving waarin lessen en digitale toetsen betrouwbaar kunnen doorgaan.

Op 11 januari 2027 stopt Microsoft met de ondersteuning van Windows Server 2016. In deze blog lees je welke risico’s dat met zich meebrengt, waarom afwachten geen goed idee is en welke mogelijkheden je hebt om jouw IT-omgeving toekomstbestendig te maken.

Digitalisering en AI bieden veel kansen voor transportbedrijven. Tegelijkertijd neemt de afhankelijkheid van systemen, data en digitale processen toe. In deze blog lees je waarom digitale weerbaarheid steeds belangrijker wordt en hoe je tijdens ons event praktische inzichten krijgt rondom cybersecurity, data-uitwisseling, stuurinformatie en AI.

AI speelt een steeds grotere rol binnen het onderwijs. In deze blog lees je hoe Microsoft Copilot scholen helpt om meer overzicht te creëren binnen dagelijkse processen zoals e-mailverkeer, documentatie en online overleggen. Praktisch toepasbaar, veilig ingericht en afgestemd op de dagelijkse realiteit binnen het onderwijs.

Binnen het onderwijs wordt dagelijks gewerkt met gevoelige informatie. Hoewel technische beveiliging vaak goed geregeld is, ontstaan risico’s juist in dagelijkse handelingen. In deze blog lees je waarom bewust digitaal gedrag een belangrijk onderdeel is van digitale veiligheid binnen scholen.

Werkdagen zitten vaak vol met e-mails, overleggen en losse taken die continue om aandacht vragen. In deze blog lees je hoe Copilot organisaties helpt om slimmer te werken binnen tools zoals Outlook, Teams, Word, Excel en Powerpoint. Praktisch, herkenbaar en gericht op meer overzicht in de dagelijkse praktijk.

Microsoft stopt in 2027 met de ondersteuning van Windows Server 2016. Voor scholen brengt dit risico’s mee op het gebied van beveiliging, continuïteit en compatibiliteit. In deze blog lees je wat de impact is en welke stappen helpen om de IT-omgeving toekomstbestendig te houden.

Veel organisaties investeren in digitale beveiliging, maar missen zicht op waar het echt misgaat. In deze blog lees je waarom gedrag vaak het grootste risico vormt en hoe je daar grip op krijgt.

De eerder voorgeschreven manier om deze Teams aan te maken met de nodige extra / educatieve functionaliteit, wordt niet meer ondersteund.

Voor Cadran was de verhuizing naar een nieuw kantoor hét moment om hun vergaderfaciliteiten naar een hoger niveau te tillen.

De scholen zijn weer begonnen. Hier zijn 6 handige ICT zaken die je niet moet vergeten voor een goede schoolstart.

Mobieltjes in de klas. Het mag niet meer. Maar hoe zit het met de digitale vaardigheden van leerlingen?

Op 12 april werd een leermaterialenleverancier gehackt. De impact varieerde sterk per school.Wat was het verschil?

Wij geloven in duurzame relaties. Samen met deze Partners staan wij garant voor producten en dienstverlening van het hoogste niveau.


Laatst werden bedrijfsgeheimen gevonden op doorverkochte routers. Weet jij zeker dat jouw IT-partner verouderde hardware veilig afvoert?

DWE-ICT en Veltwerk kondigen met trots hun fusie aan. Samen worden ze een van de meest gespecialiseerde dienstverleners in Nederland, voor ICT in het onderwijs.

Met trots mogen wij mededelen dat per 1 oktober jl. ICT-dienstverlener ArchiLogiQ uit Nijkerk bij Veldwerk is aangesloten! Wij kijken erg uit naar deze samenwerking.

Doe mee met de gratis hands-on Test Flight van Extreme Networks!

Hard Rock Hotel Amsterdam American verbetert verblijf gasten met Wi-Fi 6 van Extreme

Cloudoplossing voor het MBO biedt koppeling tussen het ECK iD en de educatieve contentketen

Voeg heel makkelijk je bestanden vanuit Teams toe aan je mail. Hoe je dat doet? Check de video.

Ken je dat? Je krijgt een bestand gemaild en wilt dat opslaan in je Teams. Vanaf nu kun je dat direct doen, zonder het eerst te moeten downloaden. Wij leggen je uit hoe dat moet!

Hewlett Packard Enterprise (HPE) helpt klanten technologie te gebruiken om tijd te besparen die nodig is om ideeën in waarde te veranderen. Op hun beurt transformeren ze industrieën, markten en levens

P5COM helpt organisaties om beter te presteren met meetbare resultaten. Daarvoor is intensief contact met opdrachtgevers onontbeerlijk
In de basis is OneNote een digitaal kladblok. Maar dan met slimme extraatjes, en nog gratis ook!

Werk sneller, werk overal, én werk zelfverzekerd met Microsoft Teams!

Kun je het nog herinneren? Een grote cyberaanval op de universiteit van Maastricht in december!

Veldwerk heeft van partner Extreme Networks de Gold status gekregen.

In ons privéleven is het gebruik van online diensten al niet meer weg te denken. Ook op zakelijk gebied brengt werken in de cloud véél voordelen met zich mee.

Vertrouwen en veiligheid zouden de basis moeten vormen in de digitale werkomgeving van leerlingen.


Teams is een geïntegreerde Office 365 oplossing, wat betekent dat je kunt werken met alle vertrouwde Office-programma’s als Word, Excel en PowerPoint.

Wil jij ook eenvoudig je zakelijke contacten onderhouden, je verkoopproces beheren en projecten managen in één systeem? En alles uit je Office365 pakket halen?

Ploeger Logistics is een familiebedrijf en biedt logistiek en transport voor haar klanten op contractbasis, zowel nationaal als internationaal.
VO de Vechstreek, Rientjes Mavo in Maarssen en het Broklede in Breukelen, hebben een verouderde infrastructuur en deze moet vervangen worden.
Zijderlaan heeft haar logistieke dienstverlening de afgelopen jaren steeds verder weten te professionaliseren.
Van 22 januari tot en met 26 januari vond de Nationale Onderwijs Tentoonstelling (NOT) plaats.
Onlangs heeft Veldwerk de aanbesteding gewonnen bij Dominicus College Nijmegen.
Met gepaste trots kondigen wij aan dat er voor de toekomst van Veldwerk en al onze stakeholders opnieuw een grote stap voorwaarts is gezet.
Zodra een beveiligingsupdate uitkomt, begint de tijd te dringen, en door AI gaat dat steeds sneller. In deze blog lees je wat het recente voorbeeld van Fortinet laat zien, hoe Veldwerk bepaalt welke updates voorrang krijgen en waarom onderhoudsvensters steeds belangrijker worden.
Een trage laptop, wegvallende wifi, een printer die niet meewerkt. Kleine ICT-problemen lijken onschuldig, maar kosten je medewerkers samen al snel dagen per maand. In deze blog lees je hoe je ze herkent, waarom ze blijven terugkomen en waar je begint.
Per 1 februari 2027 worden bepaalde Azure-diensten duurder, met 9% in Amsterdam en 17% in Dublin. In deze blog lees je wat dat voor je IT-budget betekent, hoe je ongebruikte capaciteit opspoort en waar je op let bij Reservations en Savings Plans.
Voor de scholen van SPO Utrecht werkt Veldwerk aan een gestandaardiseerd wifinetwerk. Bij SO Fier, een school voor speciaal onderwijs, staat een betrouwbare digitale basis centraal. Zo ondersteunen we rust en voorspelbaarheid in de klas, terwijl een gezamenlijke netwerkstandaard zorgt voor overzichtelijk beheer en consistente ondersteuning.
Sinds 1 juli werkt Magister anders met personeelsaccounts. Nieuwe medewerkers krijgen standaard het accounttype OP, waarna rollen en groepen bepalen welke rechten en werkzaamheden bij hen horen. Voor scholen die EduConnector gebruiken en onderscheid maken tussen OP en OOP kan dit gevolgen hebben voor automatische groepen, attributen, rechten en licenties. Lees wat er verandert, wat je moet controleren en hoe onze vergelijkingsquery helpt om verschillen snel inzichtelijk te maken.